先说结论
以CrowdStrike披露的韩国金融机构攻击为例,区分模型、API代理和攻击执行者,分析API转售商在中国法下的明知、帮助强度、日志证据与合规边界。 技术事实决定法律评价的起点,主观明知、帮助强度和损害结果决定责任边界。
报告说了什么,也没有说什么
CrowdStrike在2026年10月7日发布研究,描述一名未知威胁行为者利用ARTEX攻击韩国金融领域。报告称,攻击者很可能通过xcai.pro这一“可能的LLM API代理或转售商”访问DeepSeek,并将模型能力嵌入攻击开发流程。这里连续出现的“很可能”和“可能”不能删掉。
这份报告没有认定DeepSeek参与攻击,也没有认定xcai.pro知道客户用途,更不是韩国或中国司法机关作出的责任结论。安全研究解决的是技术归因和威胁复盘,刑事责任仍要证明主体、行为、主观故意与危害结果。把链路上出现过的服务商都叫作“帮凶”,既不准确,也会破坏对真正帮助行为的识别。
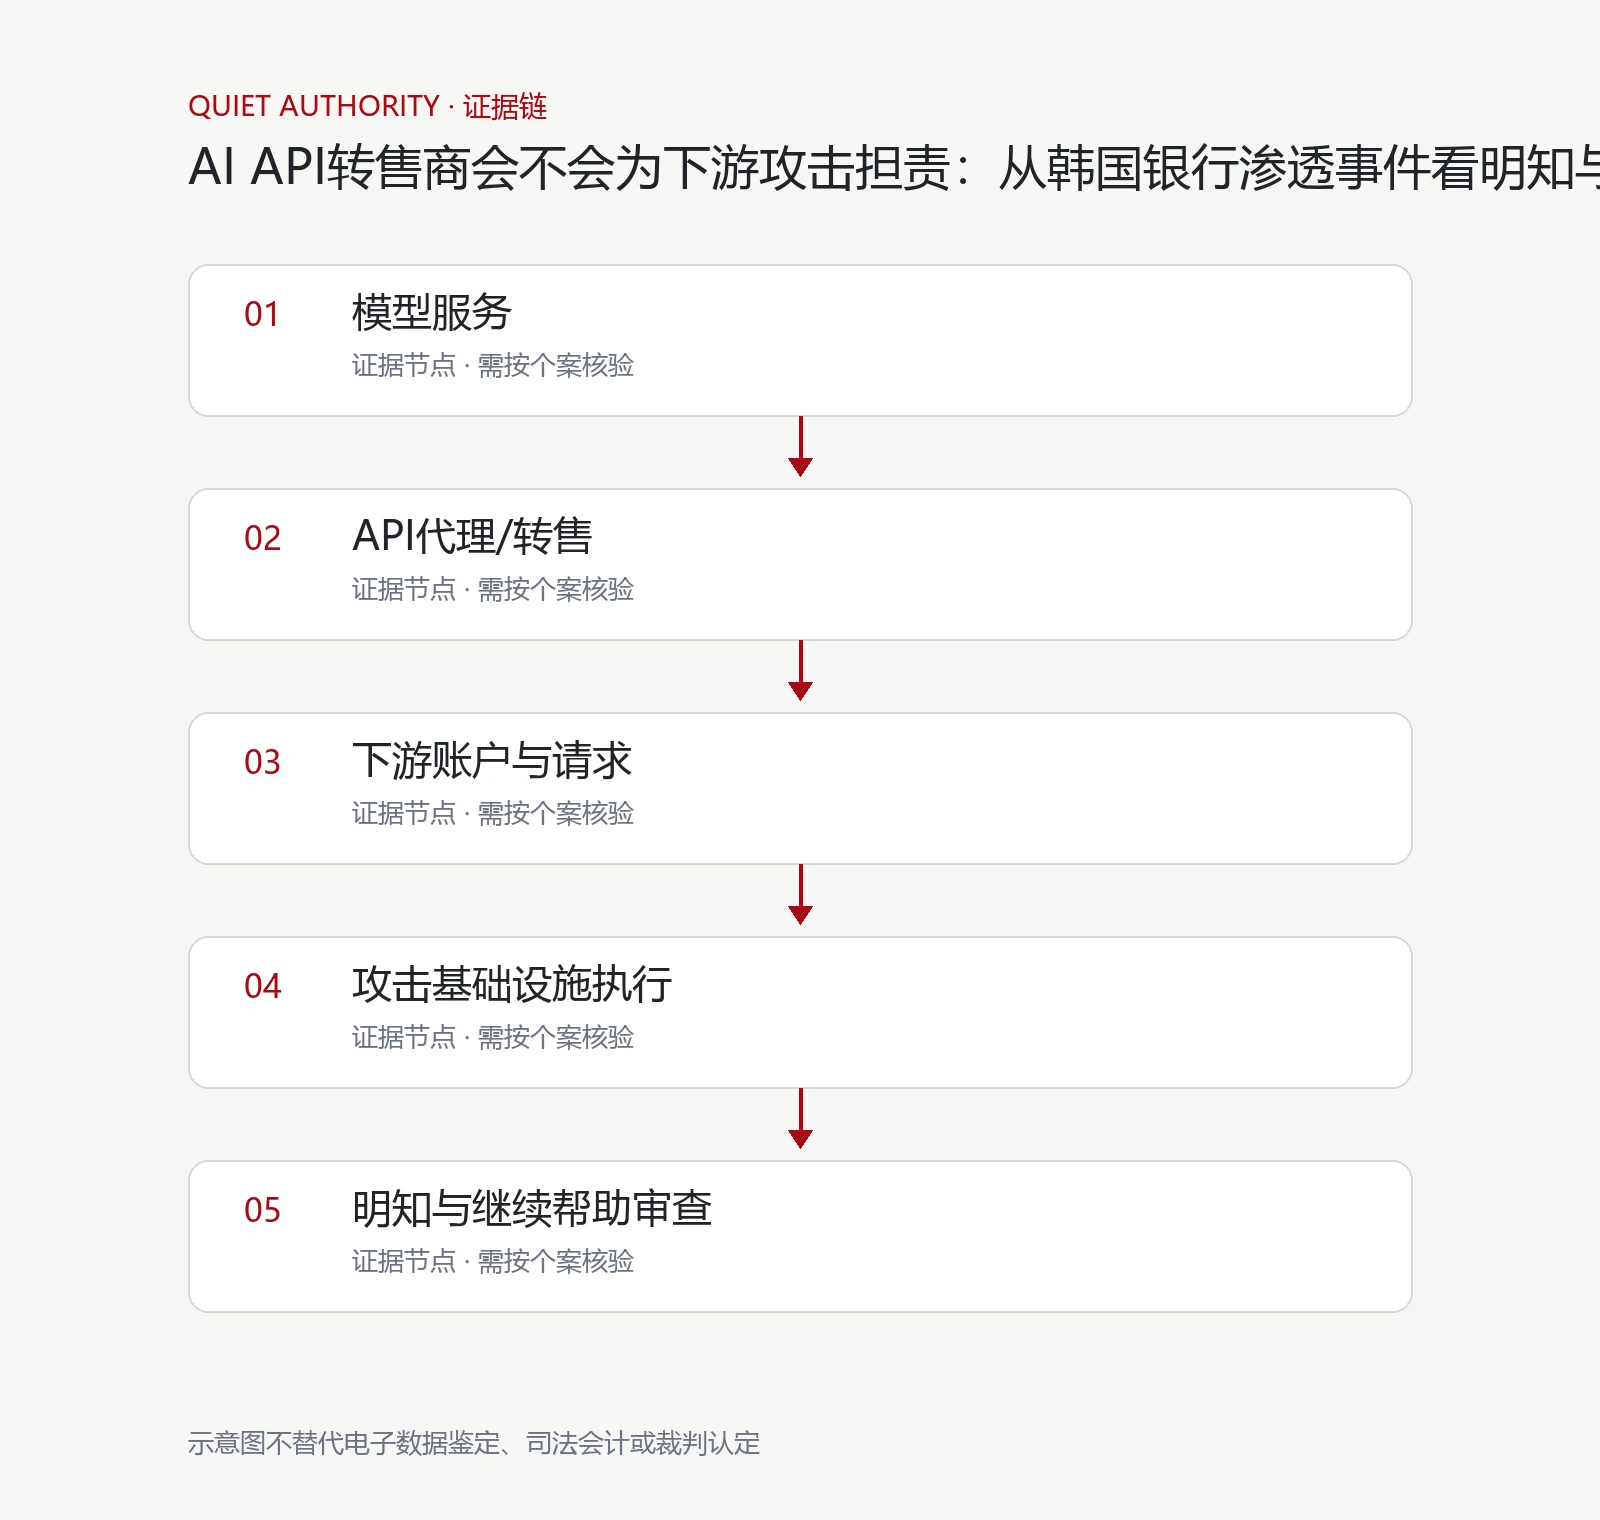
API代理处在什么位置
AI API转售或代理服务通常代为管理上游接口、计费、模型路由和客户鉴权。它能够看到的内容取决于架构:有的平台保存完整提示词和响应,有的只保留时间、账户、模型、令牌量、状态码和结算记录;如果请求端到端加密或经客户自建网关,平台可见性还会更低。
即便模型生成了一段代码,真正的编译、部署、利用和目标选择往往发生在下游基础设施。技术链路上的“经过”不等于法律上的“帮助”。但代理商如果提供专门规避安全策略的接口、为已知攻击者解封账户,或者根据攻击效果持续调参和扩容,帮助的性质就会发生变化。
中国法下先看明知,再看帮助强度
刑法第二百八十七条之二规制明知他人利用信息网络实施犯罪,仍为其提供互联网接入、服务器托管、网络存储、通讯传输等技术支持,或者广告推广、支付结算等帮助,且情节严重的行为。API代理能否落入“技术支持”,要结合其实际服务内容,而不能只看公司名称。
主观明知通常不会只靠一封明确写着“我要攻击银行”的邮件证明。异常请求模式、重复封禁、投诉告警、客户身份、付款方式、专门定制和客服对话可能共同构成推断;同时,平台是否有正常客户、是否及时处置、是否被下游欺骗,也可以形成反证。若服务本身是专门用于侵入、非法控制系统的程序工具,还可能另行审查刑法第二百八十五条第三款,但通用大模型接口不能仅因能写代码就自动归入。
什么时候“技术中立”不再有说服力
技术中立不是免责口号,而是一组可核验事实。服务是否面向一般开发者,营销有没有突出恶意能力,是否设置合理使用政策,收到高可信滥用线索后采取了什么措施,是否为了收入反复放行同一客户,这些都决定所谓中立是否真实。
最危险的节点通常不是首次未知滥用,而是平台已经收到明确告警之后。若运营者能够识别账户和风险,却主动指导其更换账号、隐藏来源或绕过上游限制,后续服务就可能从一般供给转化为有意识的帮助。反之,平台及时冻结、保全证据并配合调查,是区分被利用与主动参与的重要材料。
日志既是证据,也有隐私边界
代理商应保留足以重建账户、认证、计费、模型路由、风险告警和处置决定的日志,并确保时间同步、访问审计和防篡改。对于高风险代码请求,可以设置分层检测和人工复核,但不应以“防犯罪”为由无限期、无差别保存所有客户的敏感提示词。
合规设计应坚持目的明确、最小必要、期限可解释和权限隔离。既没有日志,会在事件发生后无法说明平台做过什么;保存过度,又会形成新的数据安全与隐私风险。刑事防御需要的是可信、适度、能够关联具体账户和处置节点的记录,不是把平台变成全面监控者。
服务商应建立哪几道处置门槛
第一道是客户与支付识别,避免高风险账户无限匿名复活。第二道是使用政策和技术限制,对明显恶意请求、自动化高频滥用和已确认的攻击基础设施进行处置。第三道是升级机制,让一线客服能够把安全告警交给有权限的人,而不是只看充值金额。
第四道是事件响应:冻结相关日志,记录模型和策略版本,保留上游通知、客户申诉与平台决定。遇到境外安全厂商报告时,应先核对时间、账号和日志,不宜公开承认尚未证实的责任,也不宜为了维护声誉直接删除证据。
真正的法律问题是:平台何时知道,知道后做了什么
对于AI服务链条,模型名称最容易吸引注意,责任判断却往往落在很传统的证据上:合同、账号、付款、告警、客服工单、封禁与恢复。平台第一次无法识别的新型滥用,与多次收到明确通知后仍定向保障攻击账户,不应得到相同评价。
因此,API转售商既不应被当然当作下游攻击的共犯,也不能只用“我们是中立通道”结束讨论。把可见范围、风险信号、处置权限和继续服务的理由留下记录,才是面对未知滥用时最现实的合规与辩护基础。
资料来源与适用边界
-
CrowdStrike:Unknown Threat Actor Uses ARTEX to Target South Korean Finance:核对日期、ARTEX、DeepSeek和xcai.pro措辞。边界:技术归因有置信限定,不是司法裁判。
-
两高关于办理非法利用信息网络、帮助信息网络犯罪活动等刑事案件司法解释:核对帮助行为和情节标准。边界:具体适用仍需主观明知证据。
-
最高检:帮助信息网络犯罪活动罪主观明知认定:分析推定明知与反证。边界:学理与办案参考,不替代裁判。
-
最高检:帮信罪司法适用研究(2026):补充最新办案观察。边界:需与法条司法解释结合。
-
两高关于危害计算机信息系统安全刑事案件司法解释:区分专门程序工具责任。边界:通用模型接口通常不能仅凭功能归入。
-
国家法律法规数据库:中华人民共和国刑法:核对285、287之二及共同犯罪规则。边界:行为时法优先。
阅读提示
本文是基于公开资料进行的法律与技术分析,不是对任何未决案件的定性意见,也不能替代针对具体案卷、行为时间和证据材料的律师审查。